> For the complete documentation index, see [llms.txt](https://h08.gitbook.io/undefined/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://h08.gitbook.io/undefined/undefined-1/1..md).

# 1. 공격 시나리오 개요

### 1. 인프라를 포함한 전체 구성도

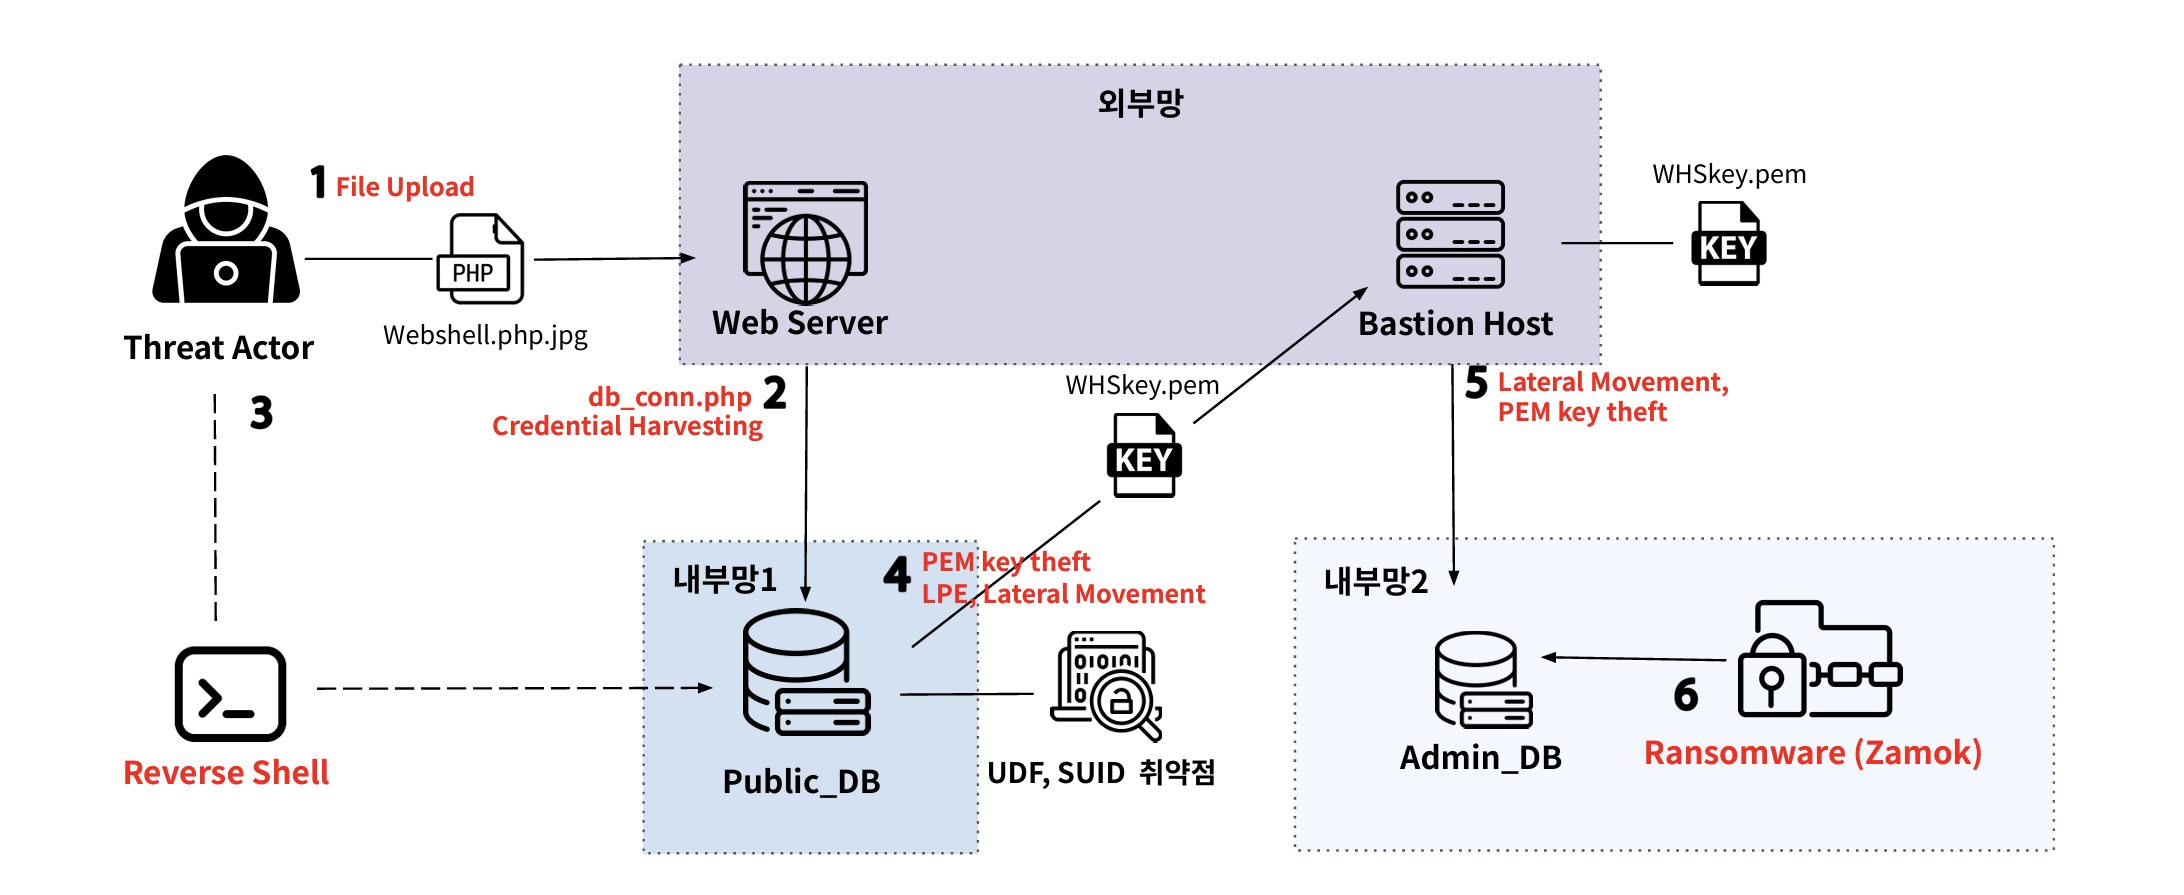
<figure><img src="https://3550524140-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FMQqlpxjtA7kpPBgieO9x%2Fuploads%2FswbA0WaUXw9vLCJS5Sfn%2Fimage.png?alt=media&amp;token=a2c54e07-9610-4536-be1e-780f378a0da9" alt=""><figcaption></figcaption></figure>

**Threat Actor → Web Server → Public DB → Bastion Host → Admin DB → Ransomware**

* 초기 진입 : 웹 애플리케이션 취약점으로 Web shell 업로드
* 내부 확장 : DB 자격 증명 탈취 및 Reverse Shell
* 횡적 이동 : PEM 키를 통한 Bastion Host·Admin DB 침투
* 최종 파괴 : 랜섬웨어 실행 및 피해 발생

### 2. 설명

#### **2.1. 초기 침투 – 웹 서버**

* 공격자가 웹 서버의 파일 업로드 취약점을 악용
* 정상 이미지로 위장한 **Webshell.php.jpg** 업로드
* 웹 서버가 공격자의 명령을 실행할 수 있는 발판 확보

#### **2.2. 자격 증명 탈취 – Public DB 접근**

* 웹쉘을 통해 서버 내부의 **db\_conn.php** 파일 등에서 DB 연결 계정 정보를 수집
* 확보한 자격 증명을 사용해 내부망1의 **Public DB**에 접근

#### **2.3. 권한 상승 및 원격 제어**

* Public DB의 **UDF 기능, SUID 취약점**을 악용
* DB 서버에서 권한을 상승시키고 **Reverse Shell** 연결
* 공격자가 Public DB를 발판으로 내부망을 탐색

#### **2.4. PEM 키 탈취 – Lateral Movement**

* Public DB 내부 또는 연결된 경로에서 **WHSkey.pem**(SSH 키) 파일을 확보
* 탈취한 키로 **Bastion Host**에 접근
* Bastion Host를 거점으로 내부망2로 이동

#### **2.5. Admin DB 침투**

* Bastion Host를 통해 **Admin DB** 서버에 접근
* PEM 키 인증을 우회해 내부 민감 자산에 연결
* 기밀 및 민감 데이터를 수집

#### **2.6. 최종 공격 – 랜섬웨어 실행**

* **Zamok 랜섬웨어**를 Admin DB 서버에 업로드 및 실행
* 데이터 암호화 및 시스템 마비
* 금전적 요구 단계로 진입

***

### 3. (시간임의) 타임라인

<figure><img src="https://3550524140-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FMQqlpxjtA7kpPBgieO9x%2Fuploads%2FRMu89jzJq04H9KSHoMNh%2Fimage.png?alt=media&amp;token=c918ecc9-c5ae-4af0-95d7-e0a67e40c7a3" alt=""><figcaption></figcaption></figure>

***

### 4. MITRE ATT\&CK 매핑

<table data-header-hidden><thead><tr><th width="108.5"></th><th></th><th></th><th></th><th></th></tr></thead><tbody><tr><td>Number </td><td>TID </td><td>기법 이름 </td><td>Tactic (전술) </td><td>세부 설명 </td></tr><tr><td>1 </td><td>T1190 </td><td>Exploit Public-Facing Application </td><td>Initial Access </td><td>외부 노출된 취약점을 활용한 초기 접근 권한 확보 </td></tr><tr><td>2 </td><td>T1552.001 </td><td>Unsecured Credentials:  <br>Credentials in Files </td><td>Credential Access </td><td>웹 루트 내에서 수동으로 DB 인증  <br>정보 획득 </td></tr><tr><td>3 </td><td>T1059  </td><td>Command and Scripting Interpreter  </td><td>Execution </td><td>리버스쉘 연결 </td></tr><tr><td>4 </td><td>T1071.001 </td><td><p>Application Layer Protocol </p><p> </p></td><td><p>Command and Control </p><p> </p></td><td>리버스쉘 연결 </td></tr><tr><td>5 </td><td>T1505.003 </td><td>Web Shell </td><td>Execution </td><td>웹쉘 설치 </td></tr><tr><td>6 </td><td>T1548.001 </td><td>Abuse Elevation Control Mechanism: Setuid and Setgid </td><td>Privilege Escalation </td><td>잘못 권한 부여된 프로그램(SUID)  <br>악용 </td></tr><tr><td>7 </td><td>T1552.004 </td><td>Unsecured Credentials: Private Keys </td><td>Credential Access </td><td>보호되지 않은 개인키 탈취 </td></tr><tr><td>8 </td><td>T1021.004 </td><td>Remote Services: SSH </td><td>Lateral Movement </td><td>탈취한 SSH 키로 베스천 호스트  <br>침투 </td></tr><tr><td>9 </td><td>T1018 </td><td>Remote System Discovery </td><td>Discovery </td><td>정보수집을 통한 내부망 확인  </td></tr><tr><td>10 </td><td>T1133 </td><td>External Remote Services </td><td>Persistence,  <br>Initial Access </td><td>원격 접속 취약점 </td></tr><tr><td>11 </td><td>T1036.005 </td><td>Masquerading:  <br>Match Legitimate Name or Location </td><td>Defense Evasion </td><td>확장자명 우회 </td></tr><tr><td>12 </td><td>T1059.004 </td><td>Command and Scripting Interpreter </td><td>Execution </td><td>쉘 명령어 실행 </td></tr><tr><td>13 </td><td>T1546.006 </td><td>Event Triggered Execution: User Execution </td><td>Privilege Escalation,  <br>Persistence </td><td>UDF 취약점 </td></tr><tr><td>14 </td><td>T1082 </td><td>System Information Discovery </td><td>Discovery </td><td>시스템 정보 수집 </td></tr><tr><td>15 </td><td>T1046 </td><td>Network Service Discovery </td><td>Discovery </td><td>포트스캔 </td></tr><tr><td>16 </td><td>T1485 </td><td>Data Destruction </td><td>Impact </td><td>데이터 삭제를 통한 자산 훼손 </td></tr><tr><td>17 </td><td>T1486 </td><td>Data Encrypted for Impact </td><td>Impact </td><td>데이터 암호화 </td></tr></tbody></table>
